CRA-Konforme Firmware-Entwicklung Für Vernetzte Produkte
Der EU Cyber Resilience Act ist bereits in Kraft, mit einer 24-Stunden-Meldepflicht für ausgenutzte Schwachstellen seit dem 11. September 2026. Wir bauen die Secure-Boot-, Secure-OTA- und SBOM-Praktiken, die Ihre Firmware dafür braucht, nicht nur ein Versprechen.
Firmware für eine Regulierung, die bereits gilt
- Secure Boot und signierte Firmware-Images, damit kein nicht autorisierter Build auf Ihrer Hardware läuft
- Sichere Over-the-Air-Update-Infrastruktur, ausgelegt darauf, im Moment einer entdeckten Schwachstelle patchbar zu sein
- Eine generierte Software Bill of Materials (SBOM) im Format CycloneDX oder SPDX für jedes Firmware-Release
- Schwachstellenmanagement, das im Entwicklungsprozess selbst verankert ist, nicht erst vor einem Audit angeflanscht
- Ein echtes Büro in Ludwigsburg, für einen persönlichen Ansprechpartner bei EU-Compliance-Fragen
- Dasselbe Team, das die Firmware schreibt, verantwortet auch das mechanische und PCB-Design drumherum, damit Sicherheit kein isolierter Nachgedanke ist
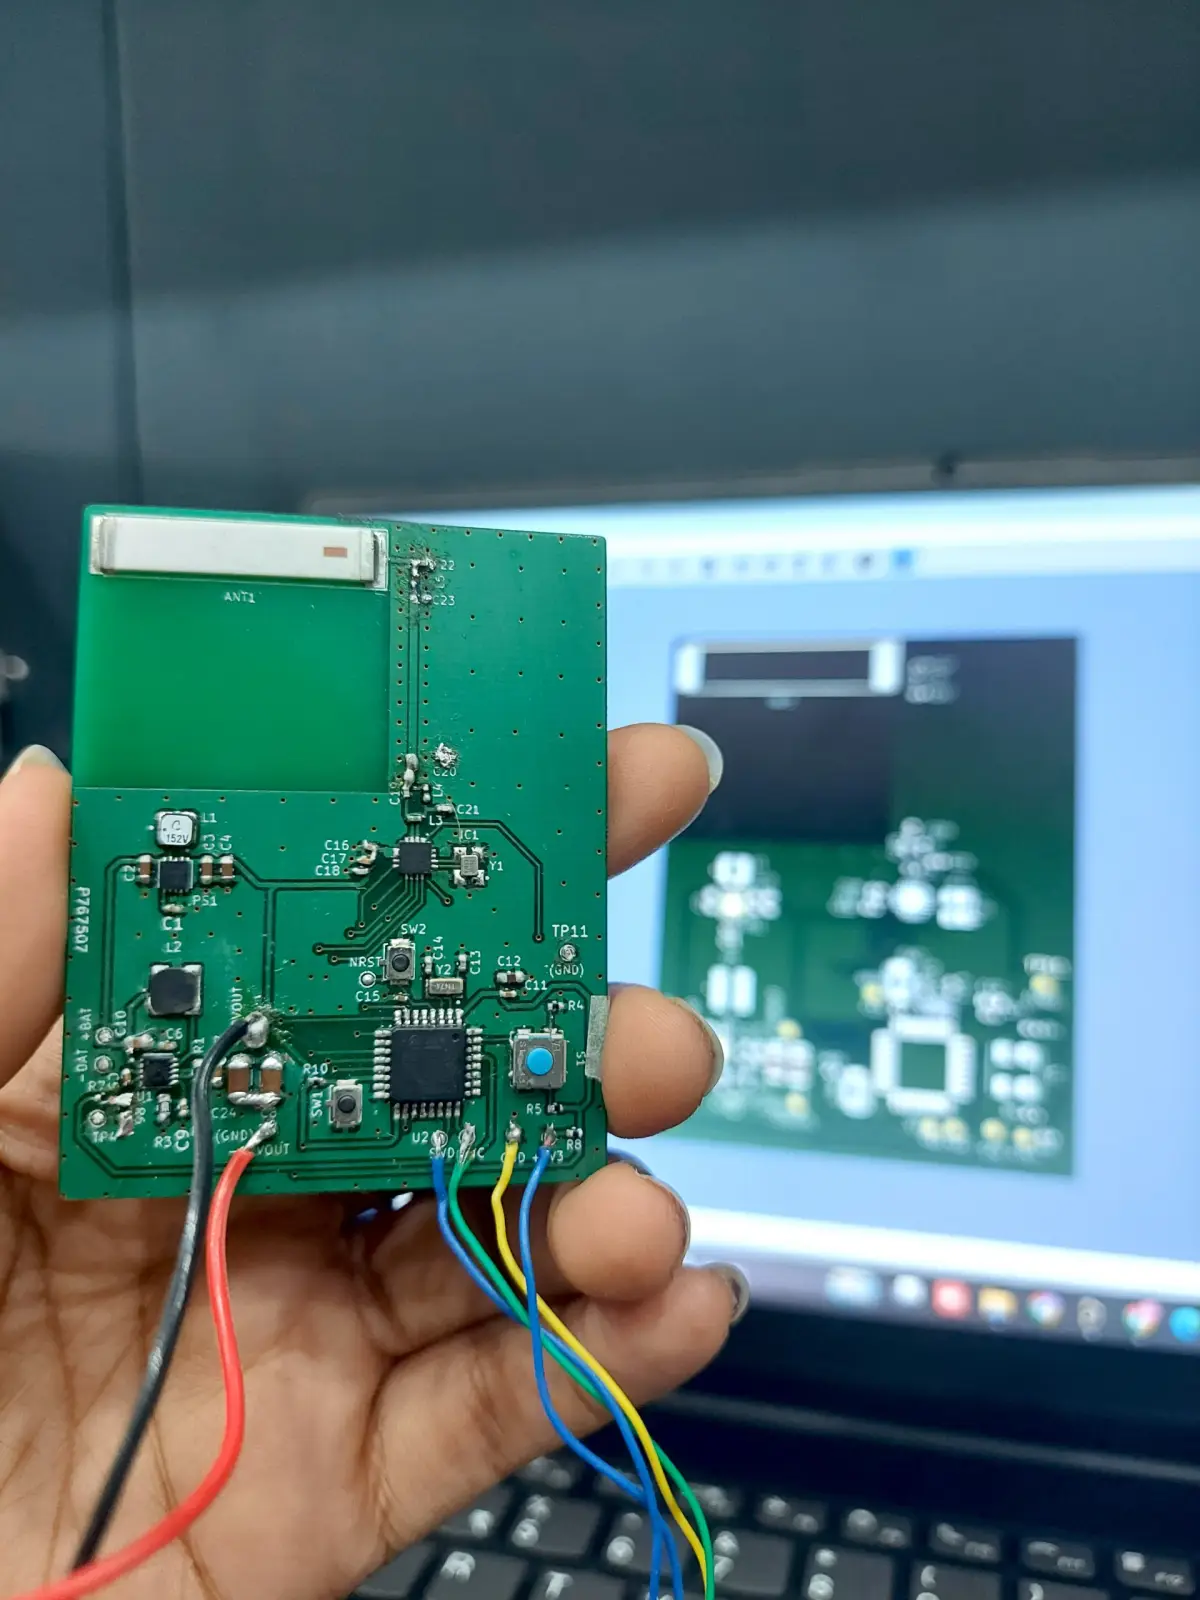
Unser CRA-Readiness-Prozess
Derselbe disziplinierte Ablauf, ob es Ihr erstes vernetztes Produkt oder ein Firmware-Update für ein bestehendes ist.
Architektur- & Bedrohungsanalyse
Ihre Produktarchitektur wird vor Entwicklungsbeginn auf Secure-Boot-, Update- und Kommunikationsanforderungen geprüft.
Sichere Firmware-Entwicklung
Firmware wird mit signierten Images und einer Secure-Boot-Kette geschrieben, die vom ersten Commit an eingebaut ist, nicht am Ende ergänzt wird.
SBOM-Erstellung
Eine Software Bill of Materials wird zu jedem Firmware-Release generiert und versioniert, im Format CycloneDX oder SPDX.
OTA-Update-Infrastruktur
Ein sicherer Over-the-Air-Update-Pfad wird gebaut, damit eine entdeckte Schwachstelle im Feld gepatcht werden kann, nicht nur dokumentiert.
Dokumentation & Übergabe
Architektur-, SBOM- und Schwachstellenmanagement-Dokumentation wird in einer Form übergeben, die Ihr Compliance-Team tatsächlich nutzen kann.
Wo CRA-Konforme Firmware Zum Einsatz Kommt
Der CRA gilt für jedes Produkt mit digitalen Elementen, das in die EU verkauft wird. Die Firmware-Disziplin ist über alle Kategorien hinweg dieselbe.
Vernetzte Home- und Lifestyle-Produkte mit netzwerkseitiger Angriffsfläche.
Eingebettete Steuerungen und Überwachungshardware, verkauft an EU-Industriekunden.
Batteriebetriebene vernetzte Geräte, deren Firmware im Feld patchbar bleiben muss.
Vernetzte Sensoren und Gateways, im großen Maßstab über eine Anlage oder Flotte verteilt.
Produkte, bei denen eine Firmware-Kompromittierung reale physische Sicherheitsfolgen hat.
Vernetzte Geräte, bei denen sichere Update-Infrastruktur bereits Standard ist, nicht neu.
Was Gründer Über Den EU Cyber Resilience Act Fragen
Ist der Cyber Resilience Act bereits in Kraft, oder ist das noch eine zukünftige Frist?
Die 24-Stunden-Meldepflicht des CRA für ausgenutzte Schwachstellen ist bereits in Kraft, seit dem 11. September 2026. Die vollständige, bindende Durchsetzung der übrigen Regulierung greift im Dezember 2027, mit Strafen bis zu 15 Mio. Euro oder 2,5% des weltweiten Umsatzes bei Nichteinhaltung.
Gilt der CRA tatsächlich für Firmware, oder nur für als Produkt verkaufte Software?
Er gilt für jedes Produkt mit digitalen Elementen, das in die EU verkauft wird, was eingebettete Firmware ausdrücklich einschließt. Secure Boot, sichere Update-Mechanismen und eine Software Bill of Materials sind benannte Anforderungen, keine impliziten.
Was ist eine SBOM und warum braucht unsere Firmware eine?
Eine Software Bill of Materials ist eine strukturierte Liste jeder Software- und Firmware-Komponente in Ihrem Produkt, in einem Standardformat wie CycloneDX oder SPDX. Der CRA fordert sie, damit eine bekannte Schwachstelle in einer Komponente schnell auf jedes betroffene Produkt zurückverfolgt werden kann.
Stellt CADLETE eine CRA-Konformitätszertifizierung aus?
Nein. Wir bauen die vom CRA geforderten Firmware-Entwicklungspraktiken, Secure Boot, sichere OTA-Infrastruktur, SBOM-Erstellung und im Entwicklungsprozess verankertes Schwachstellenmanagement, und übergeben Dokumentation, die Ihr Compliance- oder Rechtsteam nutzen kann. Eine formale behördliche Zertifizierung ist ein rechtlicher Prozess, kein Leistungsbestandteil eines Engineering-Partners.
Wir sind ein US-Unternehmen, gilt der CRA für uns?
Wenn Ihr Produkt in den EU-Markt verkauft wird, gilt der CRA unabhängig vom Sitz Ihres Unternehmens. Das kommt häufig genug vor, dass wir dieselben Secure-Boot-, OTA- und SBOM-Praktiken für US-Kunden bauen, die in die EU verkaufen, wie für unsere deutschen Kunden direkt.
Wie funktioniert die Kommunikation, wenn Ihr Engineering-Team in Indien sitzt?
Unser Büro in Ludwigsburg bietet einen persönlichen Ansprechpartner in Deutschland für EU-Compliance-Fragen, zusätzlich zu unserem Firmware- und PCB-Engineering-Team in Indien.
Wie schützen Sie unseren Quellcode und unsere Firmware-IP, da der CRA selbst ein Lieferketten-Sicherheitsgesetz ist?
Eine Vertraulichkeitsvereinbarung und jegliche schriftlichen IP-Papiere, die Ihr Projekt benötigt, werden unterzeichnet, bevor Code oder Design-Dateien geteilt werden, und Sie besitzen den Quellcode und die Firmware-IP uneingeschränkt bei Lieferung. Die gesamte Entwicklung erfolgt inhouse durch unsere eigenen Ingenieure, nichts wird nach China oder an einen Drittlandanbieter vergeben, sodass Ihr Code unsere Anlage nie verlässt, dieselbe Lieferketten-Disziplin, die der CRA selbst durchsetzen soll.
Weltweit Vertraut Von Produktunternehmen
Verifizierte Bewertungen von Kunden aus den USA, Großbritannien, Deutschland, Australien, Kanada und weiteren Ländern.
Echte Firmware, Gebaut Für Produkte Bereits Im Feld
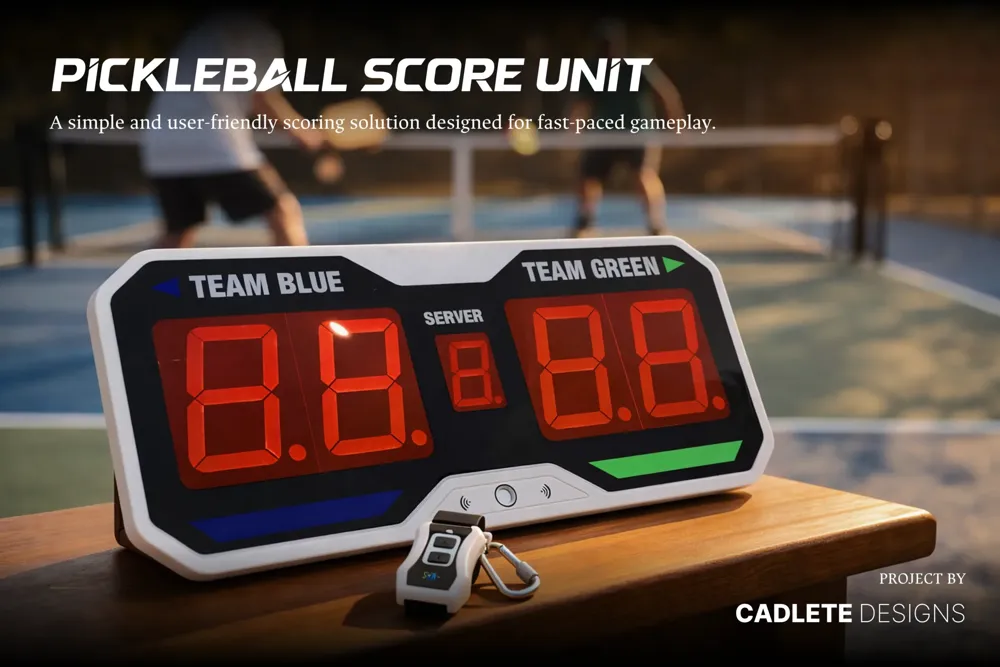
Pickleball-Anzeigesystem
Ein kabelloses Anzeigegerät: Leiterplattendesign, Firmware, Gehäuse in 3 Montagevarianten und Armband-Synchronisation für einen US-Kunden.
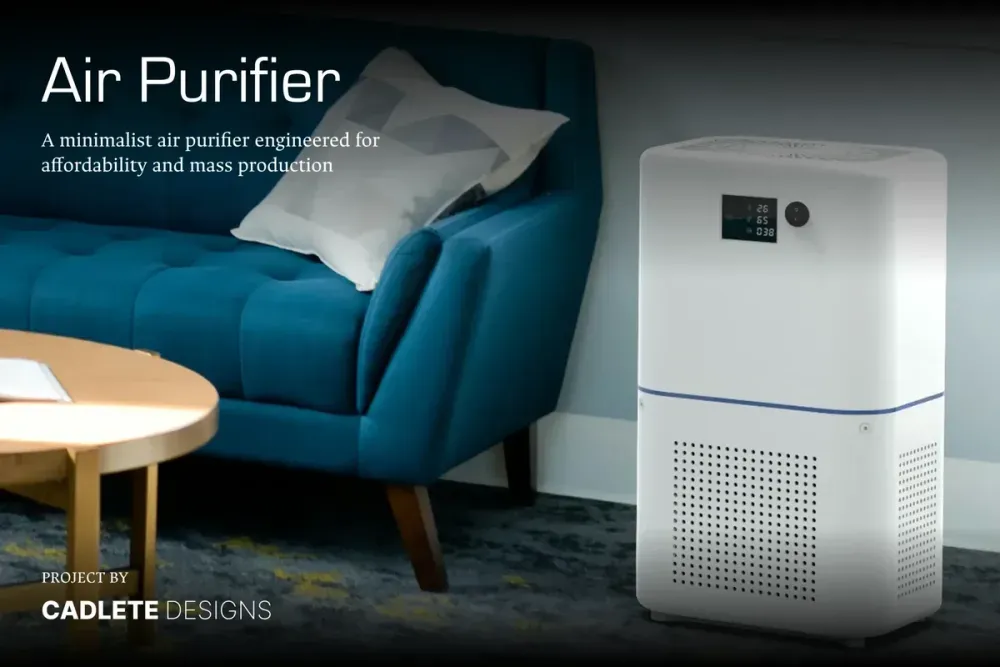
Kostengünstiger Luftreiniger
Leiterplattendesign und ein spritzgegossenes Gehäuse gemeinsam entwickelt, um einen Massenmarktpreis ohne Kompromisse bei der Zuverlässigkeit zu erreichen.
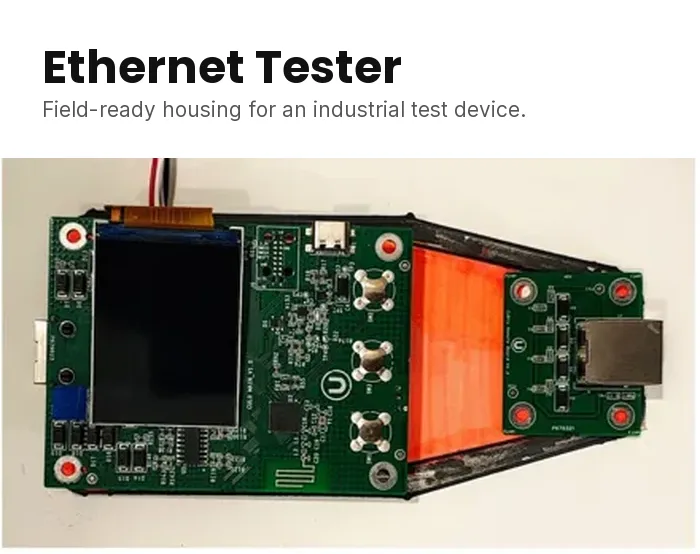
Ethernet-Tester
Elektronikintegration und ein spritzgegossenes Gehäuse, zusammengeführt zu einem fertigungsreifen Diagnosegerät.
BEREIT ZU BAUEN?
Bauen Sie Firmware, die den CRA erfüllt, nicht nur eine Frist
Sprechen Sie mit einem echten Ingenieur, mit echtem Ansprechpartner in Ludwigsburg.